Pestaña Settings
La pestaña Settings (Configuración) tiene cuatro páginas: Interfaces, VLANs, IP addresses y Protection. Todos pueden verlas. Solo los usuarios con el rol admin pueden cambiar algo; un viewer ve You are a viewer: you see the settings, only an admin may change them (usted es un viewer: ve la configuración, solo un admin puede cambiarla). El router verifica el rol de nuevo en cada cambio.
El cuadro de búsqueda filtra la página por nombre, VLAN, dirección o MAC. Refresh (Actualizar) la vuelve a leer.
Cada cambio queda registrado con su nombre de usuario en /opt/dtvsol/log/api.log.
Interfaces
Sección titulada «Interfaces»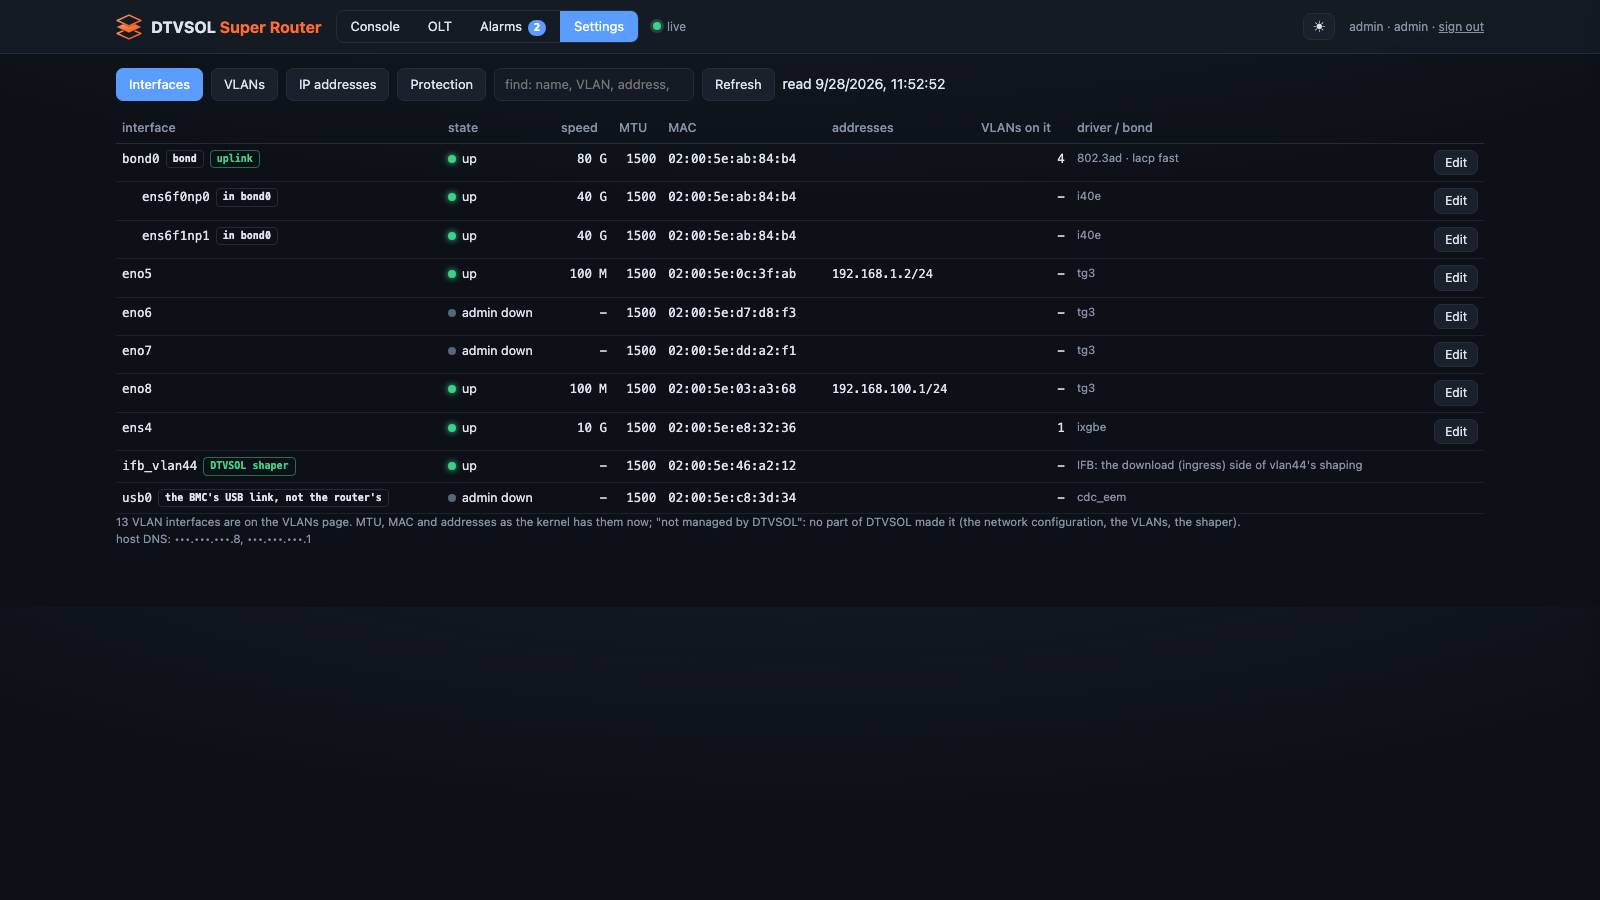
Los puertos y bonds del router, tal como el kernel los tiene en este momento (MTU, MAC, direcciones, enlace), con etiquetas:
- el uplink (un cambio equivocado aquí deja el router incomunicado);
- DTVSOL shaper o service VLAN para interfaces creadas por otras partes del router;
- the BMC’s USB link, not the router’s (el enlace USB del BMC, no del router) para el enlace del BMC de un servidor
(a menudo
usb0), que nunca se administra como puerto; - not managed by DTVSOL (no administrado por DTVSOL) para todo lo que no creó ninguna parte del router.
Las interfaces VLAN están en la página VLANs.
Cambiar puertos y bonds
Sección titulada «Cambiar puertos y bonds»- Haga clic en un puerto o bond.
- Un puerto: habilitado o deshabilitado, MTU (576–9216; vacío para el valor por defecto), o stop managing this port (dejar de administrar este puerto).
- Un bond: sus miembros (los puertos con direcciones o VLAN propias no pueden ser miembros), el modo (802.3ad LACP, active-backup, balance-rr, balance-xor, balance-tlb, balance-alb, broadcast; los puertos del switch deben coincidir), la tasa LACP, la política de hash, el intervalo de verificación de enlace y la MTU.
- Haga clic en Keep this change (conservar este cambio). Los cambios se acumulan en una barra: N interface(s) changed — not applied yet (N interfaz(ces) cambiada(s) — aún no aplicado). Discard (Descartar) los elimina.
- Haga clic en Review and apply… (Revisar y aplicar…). El router responde qué cambia, qué rechaza, qué direcciones se van, y muestra el nuevo archivo de netplan. Todavía no se toca nada.
- Haga clic en Apply — rolls back in 120 s unless you confirm (Aplicar — se revierte en 120 s a menos que usted confirme).
- Un aviso hace una cuenta regresiva. Verifique que todo funcione y luego haga clic en Confirm (Confirmar). Roll back now (Revertir ahora) restablece de inmediato la red anterior. Sin confirmación, el router la restablece por sí solo después de 120 segundos.
Un cambio se rechaza si elimina la dirección de su navegador, de una sesión SSH o de la API. La página no tiene forma de forzarlo. Solo un cambio puede estar esperando su confirmación a la vez.
Stop managing this port saca el puerto de la configuración: netplan lo deja en paz. No es posible para un miembro de un bond (sáquelo primero del bond) ni para un puerto con direcciones (bórrelas primero).
Si el router todavía no tiene una configuración de red guardada, la página lo indica y muestra solo lo que tiene el
kernel. Guárdela en el router con dtvsol netcfg import --save.
Consulte Cambios de red para hacer lo mismo desde la CLI.
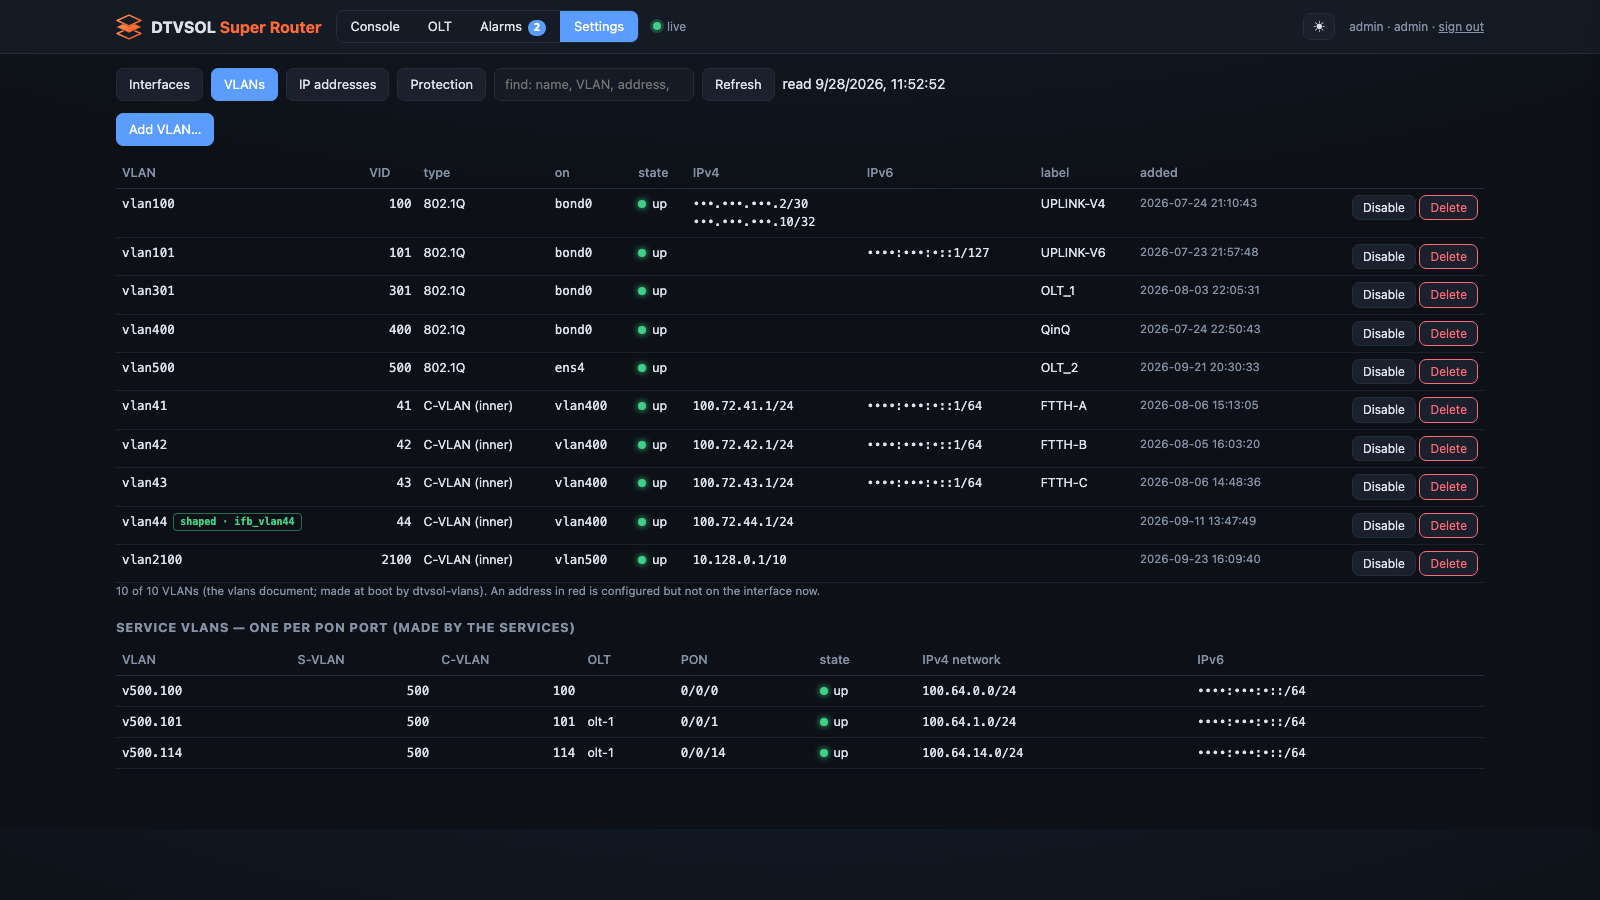
Las VLAN que el router crea al arrancar, con su interfaz padre, tipo, etiqueta, direcciones y estado. Una dirección en rojo está configurada pero no está en la interfaz en este momento.
Add a VLAN (Agregar una VLAN): elija dónde va (un puerto, un bond o una S-VLAN para una C-VLAN interna), el id de VLAN (1–4094), el tipo (802.1Q, o 802.1ad para una S-VLAN QinQ), una etiqueta, la dirección IPv4 del router y opcionalmente su dirección IPv6 en ella, y si se debe serve it (servirla: DHCP y anuncios de router).
Disable, Enable, Delete (Deshabilitar, Habilitar, Borrar) actúan de inmediato. Antes de deshabilitar o borrar, el router verifica y enumera:
- refused (rechazado), cuando la VLAN lleva una ruta por defecto, tiene la dirección a la que llegó su navegador, una sesión SSH o la API, o tiene otras VLAN encima;
- what happens (qué sucede): las direcciones que se detienen, el DHCP que deja de servirla y, en el caso de un borrado, las rutas estáticas, redes DHCP, pool de NAT y reenvíos de puertos que se borran con ella.
Deshabilitar pide un motivo, que se guarda con la VLAN. Un borrado no se puede deshacer, así que usted escribe el nombre de la VLAN para confirmar.
IP addresses
Sección titulada «IP addresses»Cada dirección del router, con su interfaz. Las etiquetas muestran dónde se guarda una dirección: not stored (no guardada: está en el kernel pero en ninguna configuración; desaparece tras un reinicio) o missing (faltante: configurada pero no está en la interfaz).
Add (Agregar) una dirección a un puerto, bond o VLAN. Delete (Borrar) consulta primero al router; este rechaza:
- la dirección a la que llegó su navegador, una sesión SSH o la API;
- una dirección cuya red contiene el gateway de la ruta por defecto;
- las direcciones de una VLAN de servicio (pertenecen a los servicios);
- una dirección asignada por DHCP.
También enumera qué sucede, por ejemplo los clientes para los que es su gateway.
Protection
Sección titulada «Protection»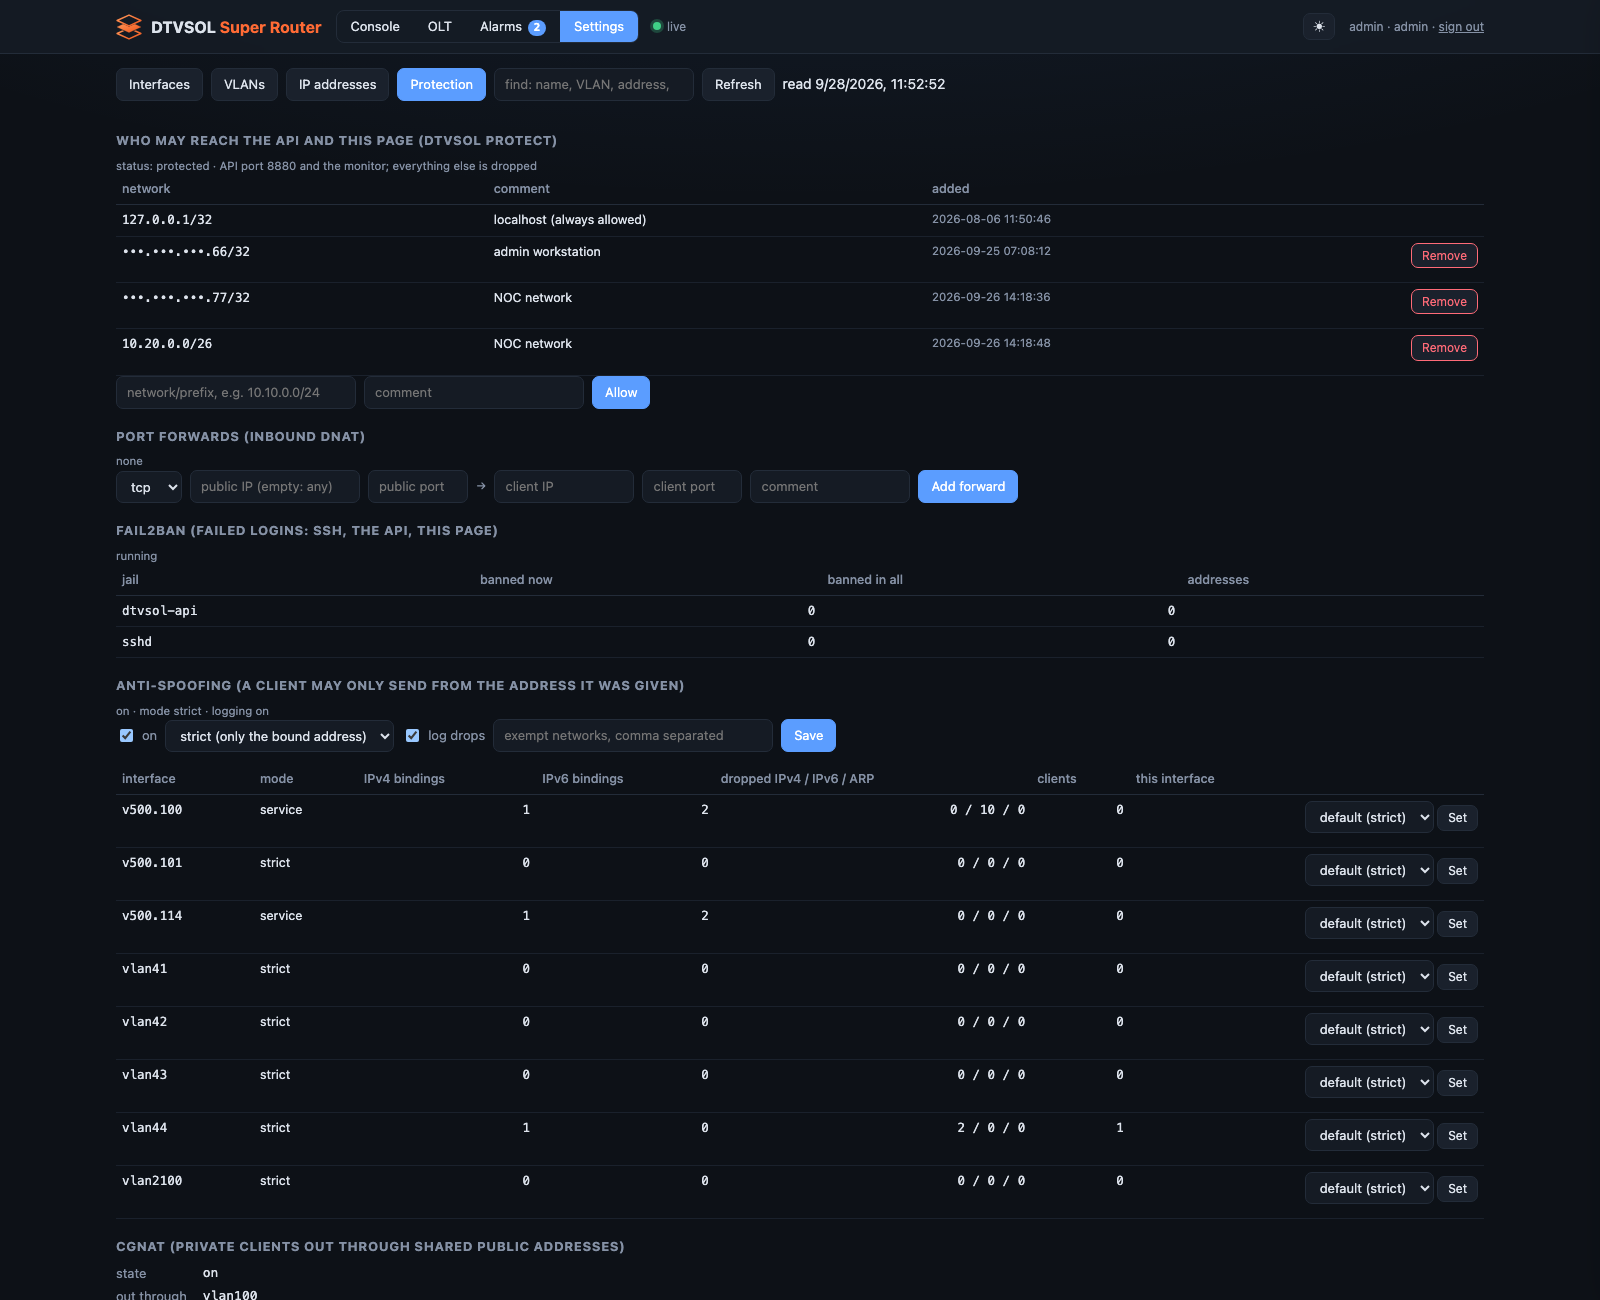
- Who may reach the API and this page (quién puede acceder a la API y a esta página): la lista de acceso permitido. Agregue una red con Allow (Permitir); Remove (Quitar) pregunta primero Sure? (¿Seguro?). La entrada por la que llega su navegador no se puede quitar, y localhost siempre permanece.
- Port forwards (reenvíos de puertos): protocolo, dirección y puerto públicos, dirección y puerto del cliente, comentario. Agregar y quitar.
- fail2ban: las jails (SSH, la API, esta página), las direcciones bloqueadas y Unban (Desbloquear).
- Anti-spoofing: activado o desactivado, el modo por defecto (strict o dynamic), el registro de paquetes descartados, las redes exentas y, para cada interfaz, su modo, vinculaciones y descartes, con un modo por interfaz (default, strict, dynamic, off). Desactivar el anti-spoofing pide un segundo clic.
- CGNAT: el estado, el uplink, el pool público, el rango de puertos, los puertos por cliente, los clientes y la capacidad, las redes exentas. Change CGNAT… (Cambiar CGNAT…) abre el formulario.
- Las MAC rules (reglas MAC) que el router mantiene para los clientes registrados.
Cambiar CGNAT
Sección titulada «Cambiar CGNAT»El formulario indica qué hace su cambio antes de que usted lo aplique:
- CGNAT goes OFF: every private client loses the internet until it is on again. (CGNAT se DESACTIVA: todo cliente privado pierde internet hasta que se vuelva a activar.)
- The public address and port block of every client is worked out again: their open connections drop. (Se recalculan la dirección pública y el bloque de puertos de cada cliente: sus conexiones abiertas se caen.) (un uplink, pool, rango de puertos o tamaño de bloque nuevos)
- Only the exempt list changes. (Solo cambia la lista de exentos.)
Para los dos primeros casos, el botón Change CGNAT funciona solo después de que usted escriba CGNAT. Consulte
CGNAT.
Este sitio fue escrito con ayuda de IA y revisado por nuestro equipo.