Aba Settings
A aba Settings (Configurações) tem quatro páginas: Interfaces, VLANs, IP addresses e Protection. Todos podem vê-las. Só os usuários com o papel admin podem alterar algo; um viewer vê You are a viewer: you see the settings, only an admin may change them (você é um viewer: vê as configurações, só um admin pode alterá-las). O roteador verifica o papel de novo em cada alteração.
A caixa de busca filtra a página por nome, VLAN, endereço ou MAC. Refresh (Atualizar) a lê de novo.
Toda alteração é registrada com o seu nome de usuário em /opt/dtvsol/log/api.log.
Interfaces
Seção intitulada “Interfaces”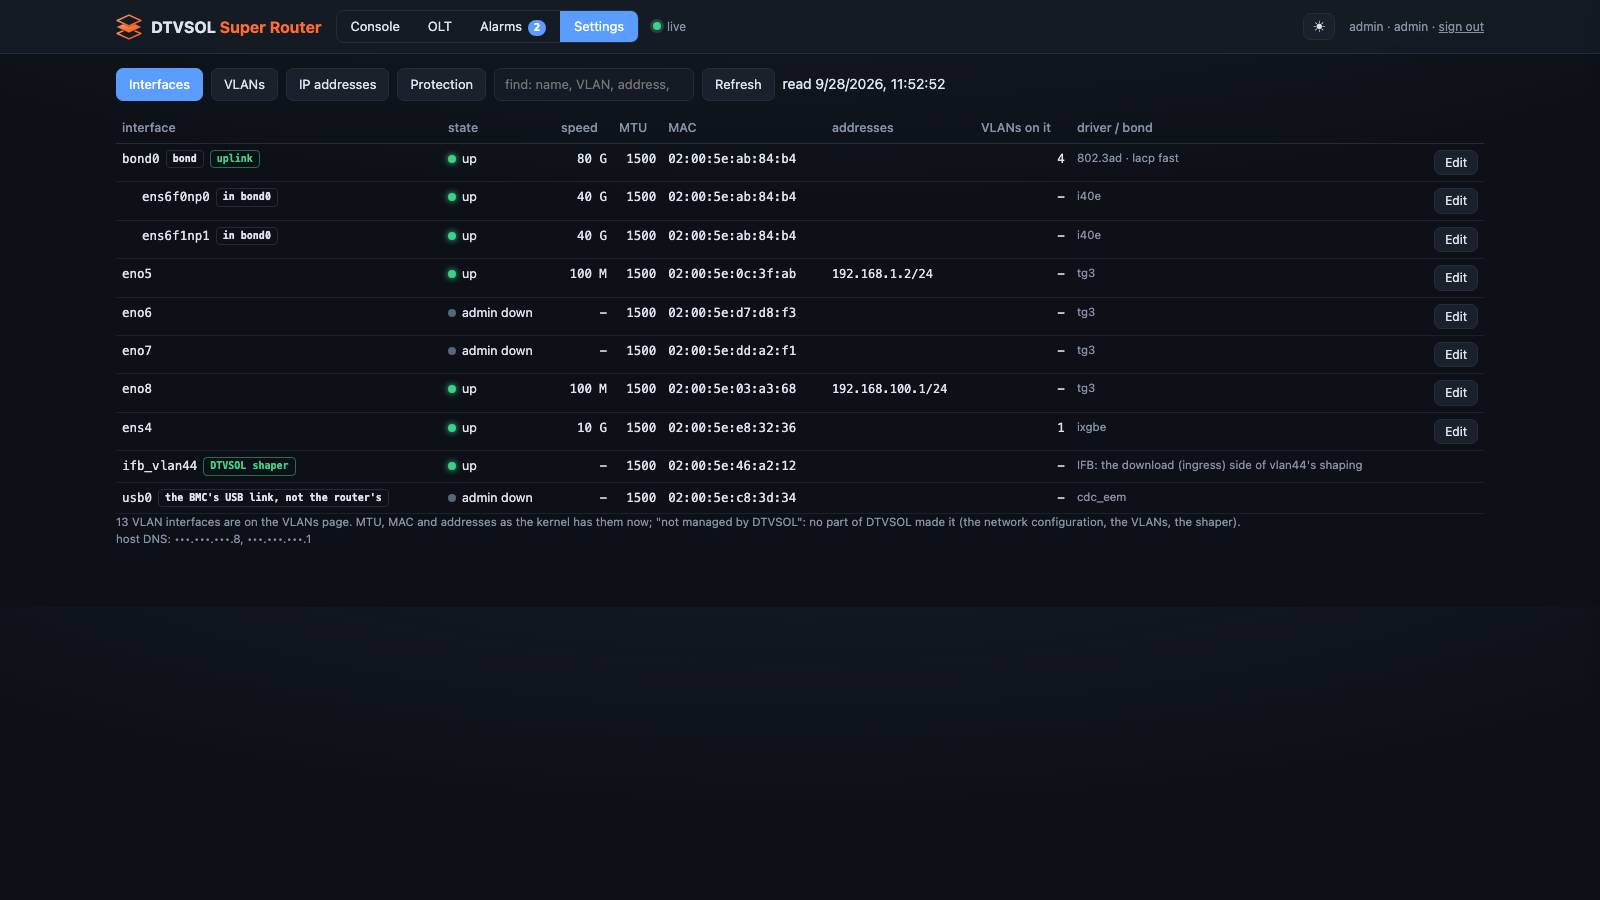
As portas e os bonds do roteador, como o kernel os tem agora (MTU, MAC, endereços, link), com etiquetas:
- o uplink (uma alteração errada aqui deixa o roteador inacessível);
- DTVSOL shaper ou service VLAN para interfaces criadas por outras partes do roteador;
- the BMC’s USB link, not the router’s (o link USB do BMC, não do roteador) para o link do BMC de
um servidor (muitas vezes
usb0), que nunca é gerenciado como porta; - not managed by DTVSOL (não gerenciado pelo DTVSOL) para tudo o que nenhuma parte do roteador criou.
As interfaces VLAN ficam na página VLANs.
Alterar portas e bonds
Seção intitulada “Alterar portas e bonds”- Clique em uma porta ou bond.
- Uma porta: habilitada ou desabilitada, MTU (576–9216; vazio para o padrão), ou stop managing this port (deixar de gerenciar esta porta).
- Um bond: seus membros (portas com endereços ou VLANs próprios não podem ser membros), o modo (802.3ad LACP, active-backup, balance-rr, balance-xor, balance-tlb, balance-alb, broadcast; as portas do switch devem corresponder), a taxa LACP, a política de hash, o intervalo de verificação do link e a MTU.
- Clique em Keep this change (manter esta alteração). As alterações se acumulam em uma barra: N interface(s) changed — not applied yet (N interface(s) alterada(s) — ainda não aplicado). Discard (Descartar) as elimina.
- Clique em Review and apply… (Revisar e aplicar…). O roteador responde o que muda, o que ele recusa, quais endereços somem, e mostra o novo arquivo do netplan. Nada é tocado ainda.
- Clique em Apply — rolls back in 120 s unless you confirm (Aplicar — reverte em 120 s a menos que você confirme).
- Um aviso faz a contagem regressiva. Verifique se tudo funciona e clique em Confirm (Confirmar). Roll back now (Reverter agora) restaura a rede anterior na hora. Sem confirmação, o roteador a restaura sozinho após 120 segundos.
Uma alteração é recusada se remover o endereço do seu navegador, de uma sessão SSH ou da API. A página não tem como forçá-la. Só uma alteração pode aguardar confirmação por vez.
Stop managing this port tira a porta da configuração: o netplan a deixa em paz. Não é possível para um membro de bond (tire-o do bond primeiro) nem para uma porta com endereços (apague-os primeiro).
Se o roteador ainda não tem nenhuma configuração de rede armazenada, a página avisa e mostra só o
que o kernel tem. Armazene-a no roteador com dtvsol netcfg import --save.
Veja Mudanças de rede para fazer o mesmo pela CLI.
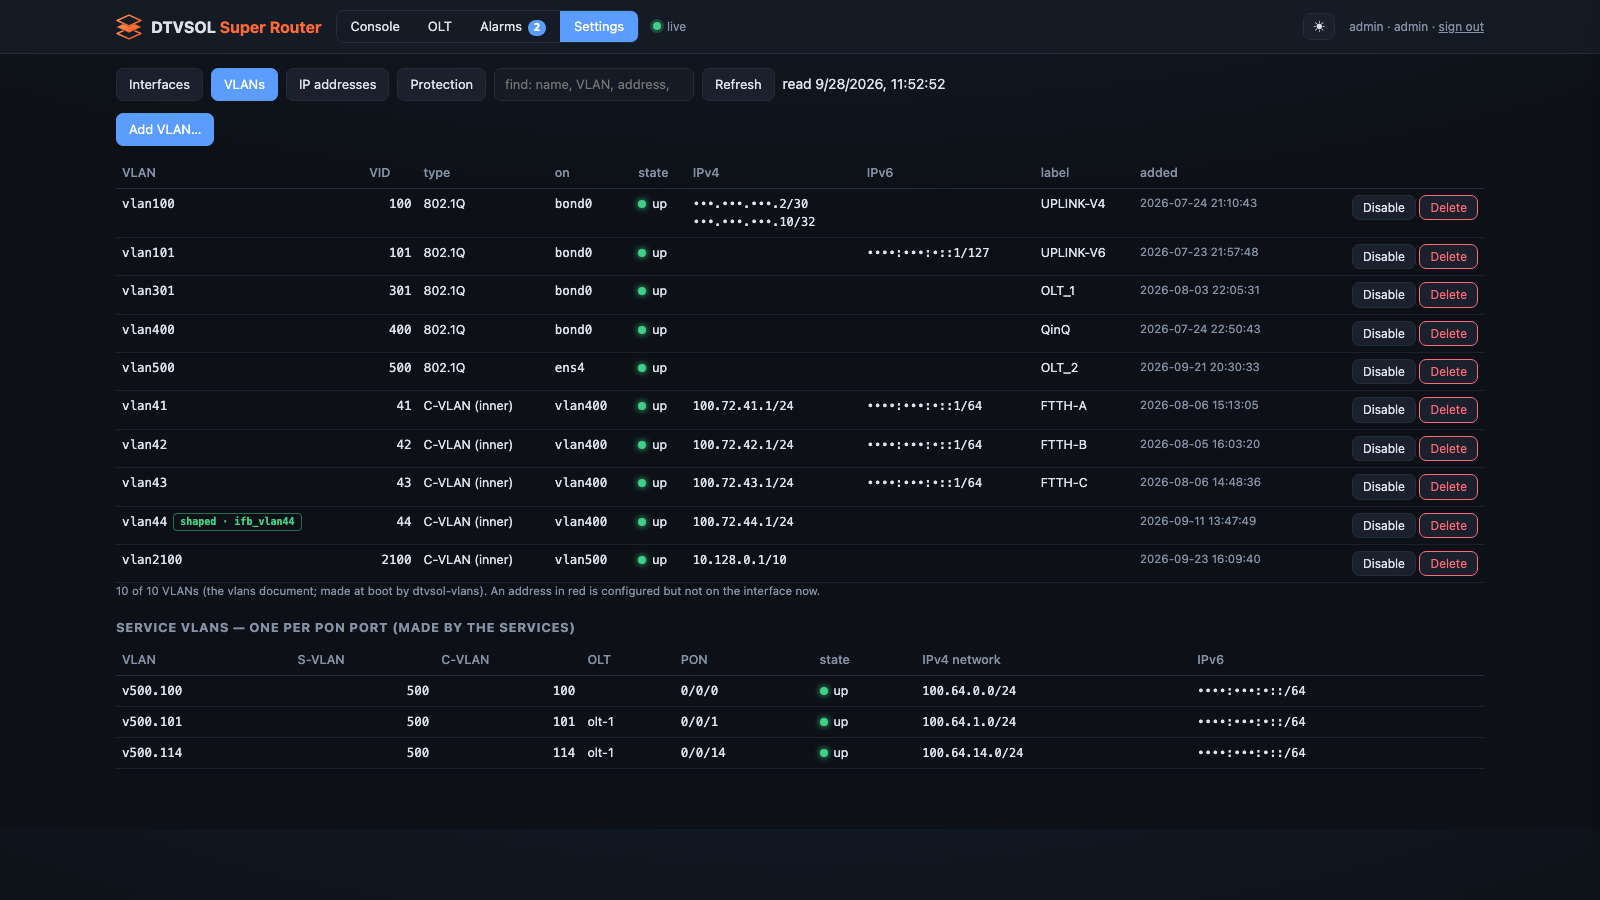
As VLANs que o roteador cria na inicialização, com seu pai, tipo, rótulo, endereços e estado. Um endereço em vermelho está configurado, mas não está na interface agora.
Add a VLAN (Adicionar uma VLAN): escolha onde ela fica (uma porta, um bond ou uma S-VLAN para uma C-VLAN interna), o id da VLAN (1–4094), o tipo (802.1Q, ou 802.1ad para uma S-VLAN QinQ), um rótulo, o endereço IPv4 do roteador nela e o endereço IPv6 opcional, e se deve serve it (atendê-la: DHCP e router advertisements).
Disable, Enable, Delete (Desabilitar, Habilitar, Apagar) agem na hora. Antes de desabilitar ou apagar, o roteador verifica e lista:
- refused (recusado), quando a VLAN leva uma rota padrão, contém o endereço pelo qual chegaram o seu navegador, uma sessão SSH ou a API, ou tem outras VLANs por cima dela;
- what happens (o que acontece): os endereços que param, o DHCP que deixa de atendê-la e, no caso de apagar, as rotas estáticas, as redes DHCP, o pool de NAT e os redirecionamentos de porta que são apagados junto com ela.
Desabilitar pede um motivo, que fica guardado com a VLAN. Apagar não pode ser desfeito, então você digita o nome da VLAN para confirmar.
IP addresses
Seção intitulada “IP addresses”Todos os endereços do roteador, com a sua interface. Etiquetas mostram onde um endereço está guardado: not stored (não armazenado: está no kernel mas em nenhuma configuração, some após um reboot) ou missing (ausente: configurado mas não está na interface).
Add (Adicionar) um endereço a uma porta, bond ou VLAN. Delete (Apagar) consulta o roteador primeiro; ele recusa:
- o endereço pelo qual chegaram o seu navegador, uma sessão SSH ou a API;
- um endereço cuja rede contém o gateway da rota padrão;
- os endereços de uma VLAN de serviço (eles pertencem aos serviços);
- um endereço obtido por DHCP.
Ele também lista o que acontece, por exemplo os clientes para os quais ele é o gateway.
Protection
Seção intitulada “Protection”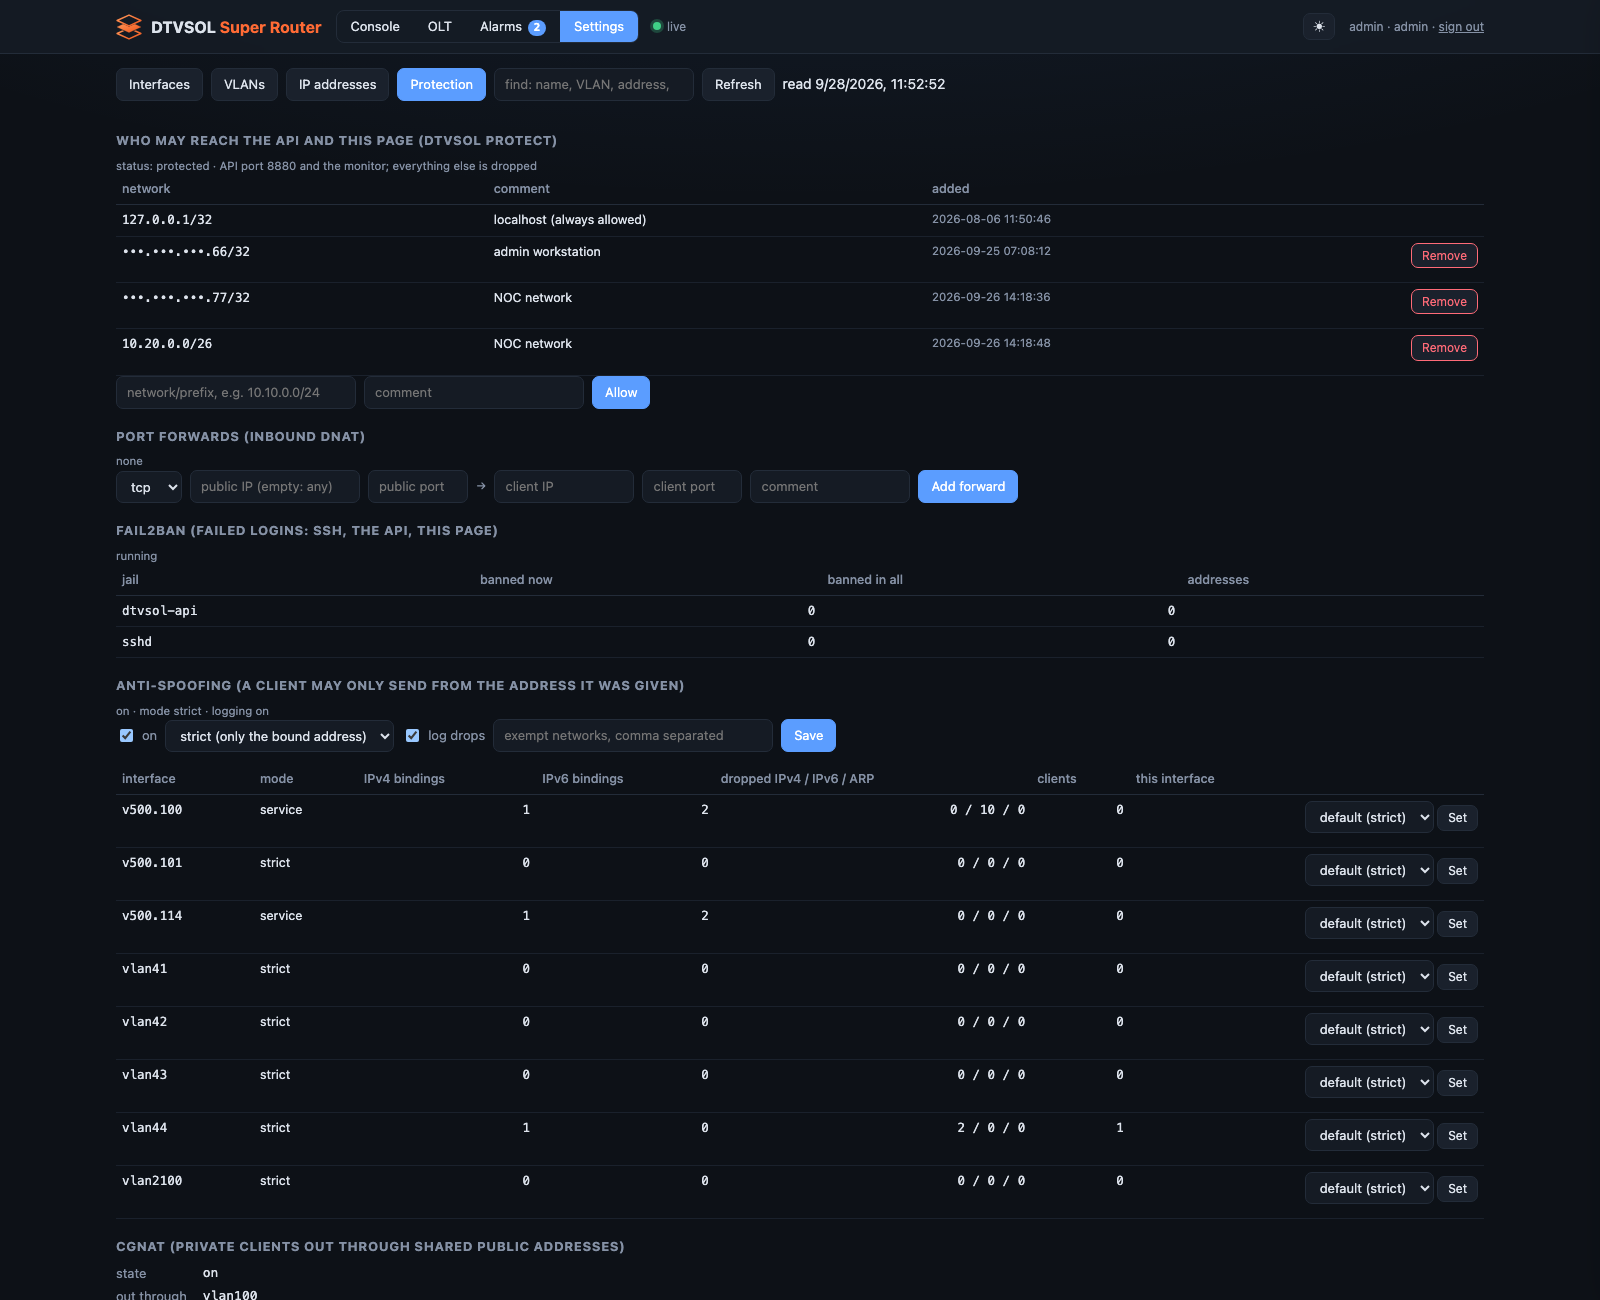
- Who may reach the API and this page (quem pode acessar a API e esta página): a lista de permissões (allow-list). Adicione uma rede com Allow (Permitir); Remove (Remover) pergunta Sure? (Tem certeza?) antes. A entrada pela qual o seu navegador chega não pode ser removida, e o localhost sempre permanece.
- Port forwards (redirecionamentos de porta): protocolo, endereço e porta públicos, endereço e porta do cliente, comentário. Adicione e remova.
- fail2ban: as jails (SSH, a API, esta página), os endereços banidos e Unban (Desbanir).
- Anti-spoofing: ligado ou desligado, o modo padrão (strict ou dynamic), o log dos descartes, as redes isentas e, para cada interface, seu modo, vínculos e descartes, com um modo por interface (default, strict, dynamic, off). Desligar o anti-spoofing pede um segundo clique.
- CGNAT: o estado, o uplink, o pool público, a faixa de portas, as portas por cliente, os clientes e a capacidade, as redes isentas. Change CGNAT… (Alterar CGNAT…) abre o formulário.
- As MAC rules (regras de MAC) que o roteador mantém para os clientes registrados.
Alterar o CGNAT
Seção intitulada “Alterar o CGNAT”O formulário diz o que a sua alteração faz antes de você aplicá-la:
- CGNAT goes OFF: every private client loses the internet until it is on again. (o CGNAT é DESLIGADO: todo cliente privado perde a internet até ele ser religado.)
- The public address and port block of every client is worked out again: their open connections drop. (o endereço público e o bloco de portas de cada cliente são recalculados: as conexões abertas caem.) (um novo uplink, pool, faixa de portas ou tamanho de bloco)
- Only the exempt list changes. (só muda a lista de isentos.)
Nos dois primeiros casos, o botão Change CGNAT só funciona depois que você digita CGNAT. Veja
CGNAT.
Este site foi escrito com a ajuda de IA e revisado pela nossa equipe.